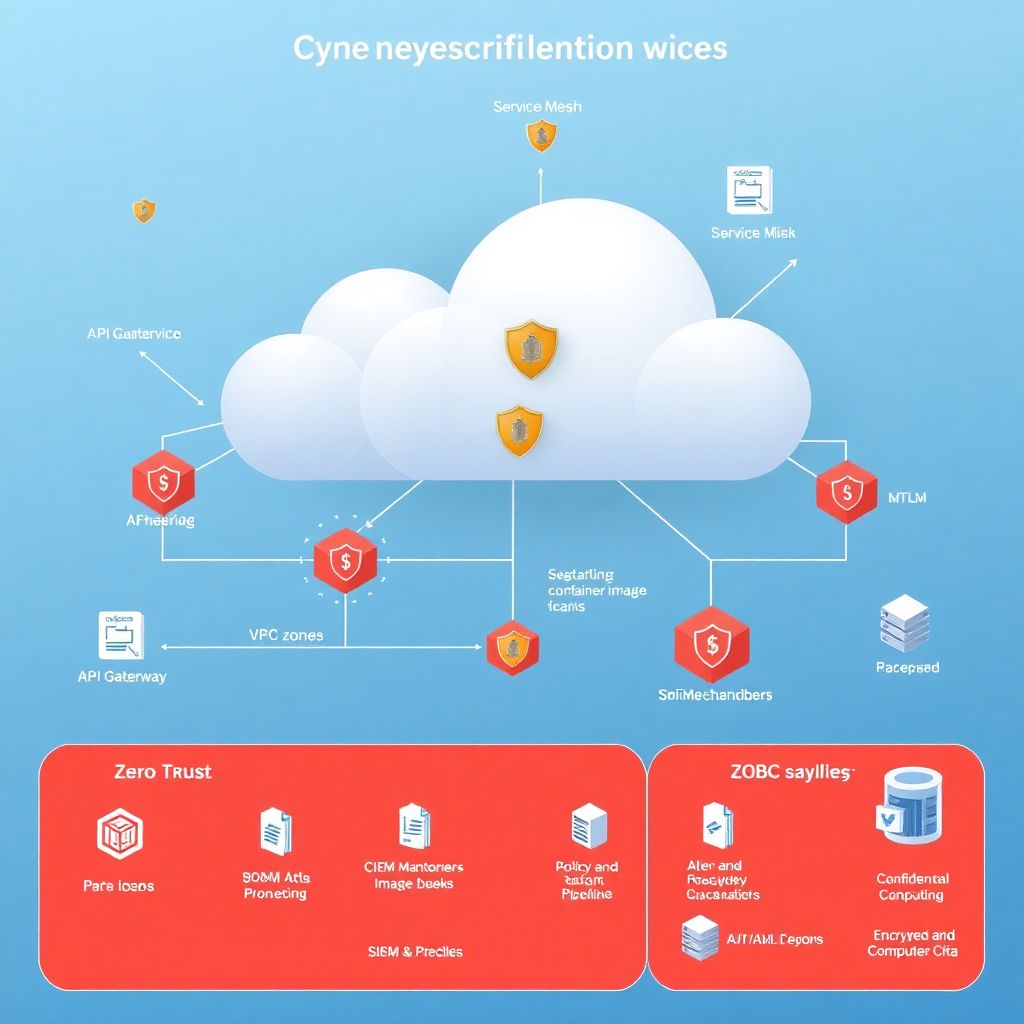
Безопасная архитектура микросервисов в облаке: как строить и защищать систему
Зачем вообще думать о безопасности микросервисов в облаке в 2026 году Если пару лет назад многие радовались, что «микросервисы в…
Новости браузерных технологий, веб-стандартов и безопасности в интернете.
Обзоры облачных сервисов и технологий хранения данных.
Зачем вообще думать о безопасности микросервисов в облаке в 2026 году Если пару лет назад многие радовались, что «микросервисы в…
Как новые компоненты веб-архитектуры перевернули представление о безопасности Немного истории: от «толстых» серверов до облаков и фронтенд-джунглей Если оглянуться назад…
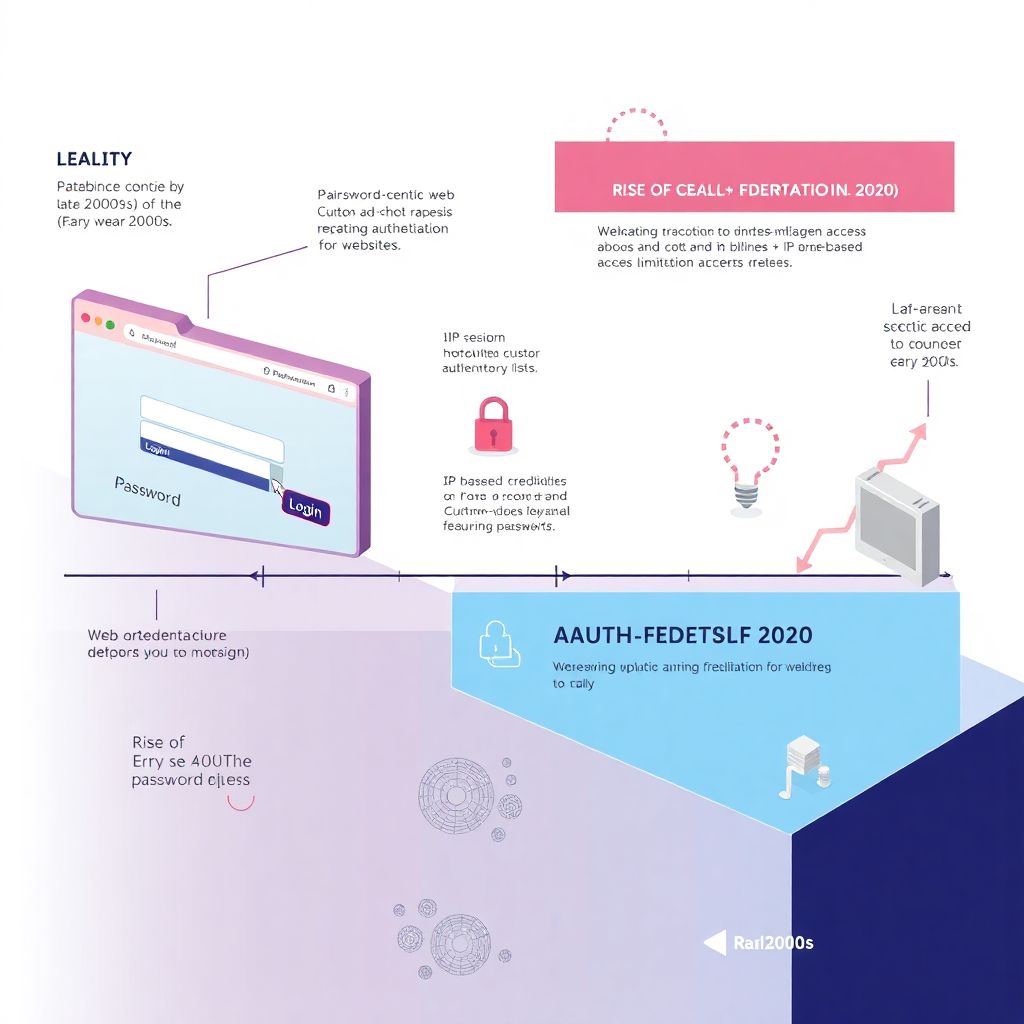
Исторический контекст: от паролей к протоколам Ранний веб и культ пароля В конце 90‑х всё было до смешного просто: форма…
Почему утечки через браузер — главная боль 2026 года Браузер давно превратился в универсальный рабочий инструмент: в нем и CRM,…

Почему разговор об доступности неожиданно упирается в безопасность Когда говорят про безопасность, обычно вспоминают шифрование, пароли и брутфорс-атаки. А вот…
Переезжать на новые веб‑стандарты без простоев — это не «магия DevOps», а вполне планируемый и управляемый процесс. Если подойти к…
Зачем сегодня нужны гибридные подходы к безопасной разработке веб‑приложений В 2026 году уже никого не удивишь тем, что уязвимость в…
Зачем вообще обновлять инструменты аудита в 2026 году Если вы до сих пор полагаетесь только на классический OWASP ZAP и…
Интеграция сторонних сервисов давно превратилась из «приятного бонуса» в рабочую необходимость: платежи, аналитика, логистика, облачные ИИ‑сервисы — всё это обычно…
Зачем вообще думать о безопасной верстке Если раньше верстальщик отвечал в основном за пиксели и адаптив, то в 2025 году…