Зачем вообще думать о безопасной верстке
Если раньше верстальщик отвечал в основном за пиксели и адаптив, то в 2025 году без базовой безопасности вы в буквальном смысле рискуете бизнесом клиента. Браузеры стали умнее, атаки — изощрённее, а заказчики чаще спрашивают не только «чтобы красиво», но и «чтобы не взломали».
Безопасная верстка — это не про «где‑то там на бэкенде». Это вполне конкретные решения в HTML, CSS и JavaScript: как вы выводите данные, какие атрибуты ставите, какие заголовки включаете и как работает фронтенд‑логика. И да, ошибки на фронте могут привести к утечкам, XSS и полной компрометации аккаунтов пользователей.
---
Базовые принципы безопасной верстки
Принцип №1: Ничему не доверять по умолчанию
Любые данные, которые попадают в верстку, нужно считать потенциально опасными: текст от пользователя, параметры URL, данные из API, даже содержимое CMS.
Коротко:
всё, что не вы жестко контролируете — источник риска.
Для фронтенда это означает:
- не вставлять «сырой» HTML с бэкенда или из сторонних скриптов без необходимости;
- экранировать пользовательский ввод перед отображением;
- избегать `innerHTML`, где можно обойтись `textContent`.
Принцип №2: Минимизация поверхностей атаки
Чем меньше точек входа, тем сложнее вас взломать. В верстке это выражается довольно прозаично:
- меньше инлайнового JavaScript (`onclick`, `onload` и прочие события в HTML);
- меньше инлайновых стилей, особенно динамически генерируемых;
- никакого лишнего подключения сторонних скриптов «на всякий случай».
Короткий тест: если вы можете убрать скрипт или виджет без потери ценности для пользователя — лучше уберите.
Принцип №3: Безопасность по умолчанию
Фронтенд должен быть спроектирован так, чтобы безопасный вариант был «естественным» и удобным. Например:
- использовать безопасные по умолчанию фреймворки (отдельный DOM, автоматический XSS‑sanitize);
- включать строгие Content Security Policy, а не «разрешить всё, чтобы работало»;
- использовать HTTPS везде, а не «только на форме логина».
---
Подходы к безопасной верстке: сравнение
Классическая «ручная» верстка + ванильный JS
Это когда у вас HTML‑шаблоны (часто на стороне сервера или в CMS), немного JS и минимум фреймворков.
Плюсы:
- полный контроль над тем, что и как вставляется в DOM;
- меньше скрытой «магии» и зависимостей;
- проще проводить аудит — видно, где данные попадают в разметку.
Минусы:
- легко пропустить экранирование в одном‑двух местах;
- сложно поддерживать крупные проекты, где много шаблонов;
- нет встроенных механизмов защиты, всё держится на дисциплине и чек‑листах.
Современные SPA/MPA-фреймворки (React, Vue, Svelte и др.)
Фреймворки берут на себя значительную часть защиты от XSS, но добавляют свои риски.
Плюсы:
- виртуальный DOM и автоматическое экранирование многих типов данных;
- декларативный подход: меньше прямой работы с DOM, меньше простых ошибок;
- экосистема инструментов (линтеры, тесты, security‑плагины).
Минусы:
- любой «escape‑hatch» (`dangerouslySetInnerHTML` в React, `v-html` во Vue и т.п.) открывает прямую дорогу XSS;
- сложнее отслеживать цепочку данных: от API до конкретного компонента;
- злоумышленникам проще искать массовые уязвимости в популярных стеке и библиотеках.
Headless CMS и статические генераторы
Комбинация «Headless CMS + статический сайт» в 2025 году стала почти стандартом для контентных проектов.
Плюсы:
- статическая раздача уменьшает класс атак на бэкенд;
- можно централизованно валидировать и чистить контент в одном месте;
- предсказуемая структура HTML, проще внедрить политику безопасности.
Минусы:
- иллюзия полной безопасности («это же статик») — фронтенд‑уязвимости никуда не делись;
- сложность в настройке безопасных предпросмотров и админок;
- необходимость чётко разграничивать, что можно, а что нельзя встраивать редакторам.
---
Плюсы и минусы технологий с точки зрения безопасности
HTML и шаблонизаторы
Правильно настроенные шаблонизаторы (Nunjucks, Twig, Handlebars, JSX и т.д.) по умолчанию экранируют вывод.
Плюсы:
- снижение риска XSS при выводе текстовых данных;
- единообразные фильтры и хелперы, упрощающие безопасную верстку.
Минусы:
- соблазн «временно отключить экранирование», которое потом забывают вернуть;
- не все шаблонизаторы одинаково безопасны в нестандартных сценариях.
CSS и препроцессоры
CSS сам по себе редко становится точкой взлома, но может:
- утекать чувствительная информация через стили, зависящие от данных (например, через `content` или URL‑ы);
- открываться дорога к Clickjacking и визуальным атакам, если страницы можно встраивать в iframe.
Основной вывод: используем препроцессоры (Sass, PostCSS) для структуры, но не забываем о:
- `X-Frame-Options` или `frame-ancestors` в CSP;
- ограничении внешних шрифтов и стилей только на доверенные домены.
JavaScript и зависимости
Главная зона риска. Неосторожное использование JS ломает даже тщательно продуманную верстку.
Типичные проблемы:
- использование `eval`, `new Function`, динамической загрузки скриптов;
- внедрение пользовательского ввода в HTML/JS без фильтрации;
- избыточные зависимости с неизвестным уровнем доверия.
Чтобы минимизировать риски, полезно:
- периодически чистить `package.json` от неиспользуемых пакетов;
- включать анализ уязвимостей (npm audit, Snyk и аналоги) в CI;
- избегать кода из сомнительных GitHub‑репозиториев и Stack Overflow «как есть».
---
Практики безопасной верстки, которые стоит внедрить уже сейчас
1. Грамотная Content Security Policy (CSP)
CSP — один из главных щитов фронтенда в 2025 году. Она ограничивает, откуда можно загружать скрипты, стили, шрифты, и что вообще разрешено выполнять.
Минимальный набор:
- запрет инлайнового JS и `eval` (`script-src 'self'` без `'unsafe-inline'` и `'unsafe-eval'`);
- разрешение только проверенных доменов для шрифтов, стилей и картинок;
- постепенное ужесточение политики через режим `Content-Security-Policy-Report-Only`.
2. Безопасная работа с пользовательскими данными
Куда бы вы ни выводили текст, запомните:
- по умолчанию — экранировать;
- HTML‑вставки — только из доверенных источников и с дополнительной очисткой (DOMPurify и аналоги);
- никакого доверия rich‑text полям без фильтрации.
Для форм дополнительно:
- валидация и на фронтенде, и на бэкенде (фронт — для удобства, бэк — для безопасности);
- защита от CSRF (токены, SameSite‑cookies);
- ограничение длины полей, чтобы не допустить DoS через огромный ввод.
3. Использование безопасных заголовков
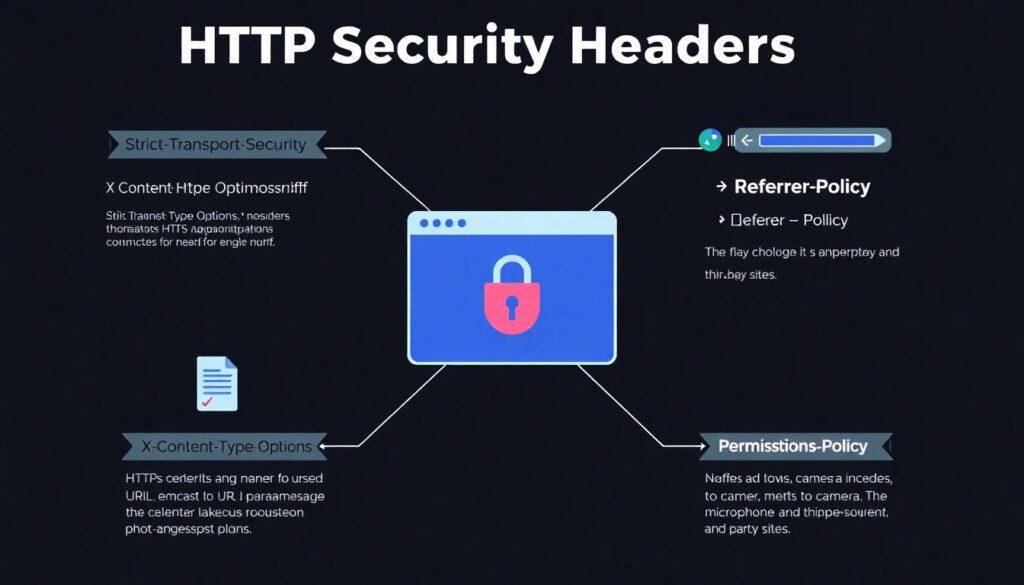
Кроме CSP, стоит настроить:
- `Strict-Transport-Security` — принудительный HTTPS;
- `X-Content-Type-Options: nosniff` — защита от подмены MIME‑типа;
- `Referrer-Policy` — контроль утечки URL‑параметров на сторонние сайты;
- `Permissions-Policy` — ограничение доступа к камере, микрофону, геолокации и др.
---
Обучение и повышение квалификации фронтендеров
Где учиться безопасной верстке
В 2025 году легко начать обучение безопасной frontend-разработке с нуля: многие платформы наконец-то включили модули по XSS, CSRF, CSP и работе с уязвимостями прямо в базовые курсы по верстке и JavaScript.
Особенно полезны:
- практические тренажёры с «лабораторными» взломами вашего же демо‑сайта;
- программы, где в конце делают мини‑аудит безопасности собственного проекта;
- курсы, где отдельно разбирают, как совмещать дизайн‑требования и ограничения по безопасности.
Если нужны структурированные знания, обратите внимание на курсы безопасной верстки онлайн: важно, чтобы там были не только теоретические лекции, но и проверка кода с разбором типичных ошибок.
Подход к обучению в командах
В командах хорошо работают:
- короткие воркшопы по конкретным уязвимостям (XSS, Clickjacking, open redirect);
- гайдлайны по проекту: «так делаем всегда», «так никогда не делаем» с примерами кода;
- ревью верстки с фокусом на безопасность, а не только на визуальные баги.
---
Аудит и услуги по защите: как это выглядит на практике
Аудит безопасности фронтенда и верстки
Компании всё чаще заказывают независимую проверку безопасности интерфейса. Вопрос «аудит безопасности верстки сайта цена» в 2025 году звучит от клиентов почти так же часто, как «сделать адаптивную версию».
Аудит обычно включает:
- анализ шаблонов и компонентов на XSS, небезопасную работу с данными, инлайновый JS;
- проверку заголовков безопасности и CSP;
- просмотр подключаемых библиотек и сторонних скриптов;
- моделирование нескольких типовых атак на тестовом окружении.
Результат — отчёт с приоритизированным списком проблем и рекомендациями по исправлению.
Услуги по защите и сопровождению
Многие студии добавили в свои пакеты услуги по защите сайтов от взлома и уязвимостей, куда входят:
- начальная настройка CSP, заголовков и cookie‑политики;
- регулярные проверки зависимостей и обновления;
- пен‑тесты фронтенда перед крупными релизами;
- обучение команды клиента работе с админкой «без приключений».
---
Как выбирать стек и подход с учётом безопасности
На что смотреть при выборе технологий
При выборе фреймворков и инструментов, помимо производительности и удобства, стоит оценивать:
- есть ли в документации разделы по безопасности;
- насколько легко отключить опасные конструкции (инлайновый HTML, опасные директивы);
- распространённость атак именно на этот стек и скорость реакции сообщества.
Небольшой чек‑лист:
- возможность строгой CSP без хака костылей;
- поддержка TypeScript или аналогичных систем типов (снижение части ошибок в логике);
- зрелая экосистема линтеров и статического анализа.
Рекомендации по выбору формата разработки под проект
- Лендинги и промо‑страницы. Можно использовать статические генераторы + Headless CMS, жёстко ограничив то, что можно вставлять в контент.
- Личные кабинеты, сервисы, SaaS. Лучше SPA/MPA‑фреймворки с чёткой архитектурой, строгими правилами работы с данными и продуманной авторизацией.
- Госуслуги и финтех. Максимально консервативный стек, строгая CSP, минимум сторонних скриптов, регулярные внешние аудиты.
Если клиенту нужна разработка безопасных сайтов под ключ, логично сразу предусмотреть бюджет и под верстку, и под аудит, и под регулярное обновление. Сайт — не одноразовый проект, а живой организм, который стареет и без обновлений становится дырявым.
---
Актуальные тенденции 2025 года
1. Автоматизация проверки безопасности
Набор趋势 в 2025:
- линтеры с security‑правилами: ESLint‑плагины, Stylelint‑плагины, сканеры шаблонов;
- CI‑пайплайны, которые не пропускают релиз при критичных уязвимостях в зависимостях;
- интеграция SAST/DAST‑инструментов даже в небольшие команды.
Ручные проверки всё ещё нужны, но их всё чаще дополняет автоматический «слой» защиты.
2. Безопасность как часть дизайна
Продуктовые команды начинают понимать, что:
- безопасные паттерны интерфейсов (двухфакторка, подтверждения операций, ограничения в формах) — это тоже про UX;
- иногда ради безопасности нужно изменить сценарий (например, разделить опасные действия на два шага).
Верстальщики и фронтендеры становятся участниками обсуждения флоу, а не просто исполнителями макетов.
3. Рост образовательных программ
Крупные платформы расширяют блоки по безопасности, и курсы безопасной верстки онлайн перестают быть нишевой экзотикой. Всё больше работодателей напрямую спрашивают на собеседовании о CSP, XSS и политиках куки.
---
Прогноз развития темы на ближайшие годы
Что изменится к 2027–2030 годам
1. Стандарты браузеров станут строже.
Ожидается, что ещё больше опасных конструкций будут либо по умолчанию запрещены, либо помечены как устаревшие. CSP станет не «опцией для параноиков», а обычным и ожидаемым элементом конфигурации.
2. Инструменты будут брать на себя большую часть рутины.
Среда разработки всё чаще будет автоматически подсвечивать небезопасные места в верстке и предлагать исправления — примерно как сейчас IDE предлагают рефакторинг кода.
3. Безопасность перестанет быть «отдельной компетенцией».
Условный «средний фронтендер» будет обязан уверенно разбираться в базовых уязвимостях и защитах, как сейчас он должен знать адаптив или Git. Специалисты по безопасности больше будут заниматься сложными сценариями и архитектурой, а не «ловлей» очевидных XSS.
4. Рынок услуг по безопасности станет прозрачнее.
Вместо абстрактных «сделаем безопасно» заказчики будут требовать понятных SLA, отчётов и метрик, а не только красивых презентаций.
---
Что делать прямо сейчас
Чтобы не отставать от трендов и не плодить уязвимости, можно:
- пересмотреть свои любимые паттерны верстки через призму безопасности;
- внедрить хотя бы базовую CSP и набор HTTP‑заголовков;
- добавить в процесс код‑ревью простой security‑чек‑лист;
- пройти короткий курс или воркшоп по фронтенд‑безопасности и сразу применить приёмы в боевом проекте.
Безопасная верстка — это не отдельная профессия, а надстройка над тем, что вы уже делаете каждый день. Чем раньше начнёте мыслить в этом ключе, тем меньше сюрпризов получите, когда очередной бот попытается превратить ваш аккуратный интерфейс в точку входа для атаки.
Комментарии
Сейчас многие уходят от Excel и самописных табличек в специализированные CRM для спорта. Один из вариантов, который стоит посмотреть, — платформа https://sportpriority.com. Там как раз заточено всё под фитнес-клубы и студии: пробные тренировки, абонементы, заморозки, мобильное приложение для клиентов и нормальная аналитика по продажам. Плюс обещают запустить всё за несколько дней и дают бесплатный тест — можно спокойно потестировать перед переходом.