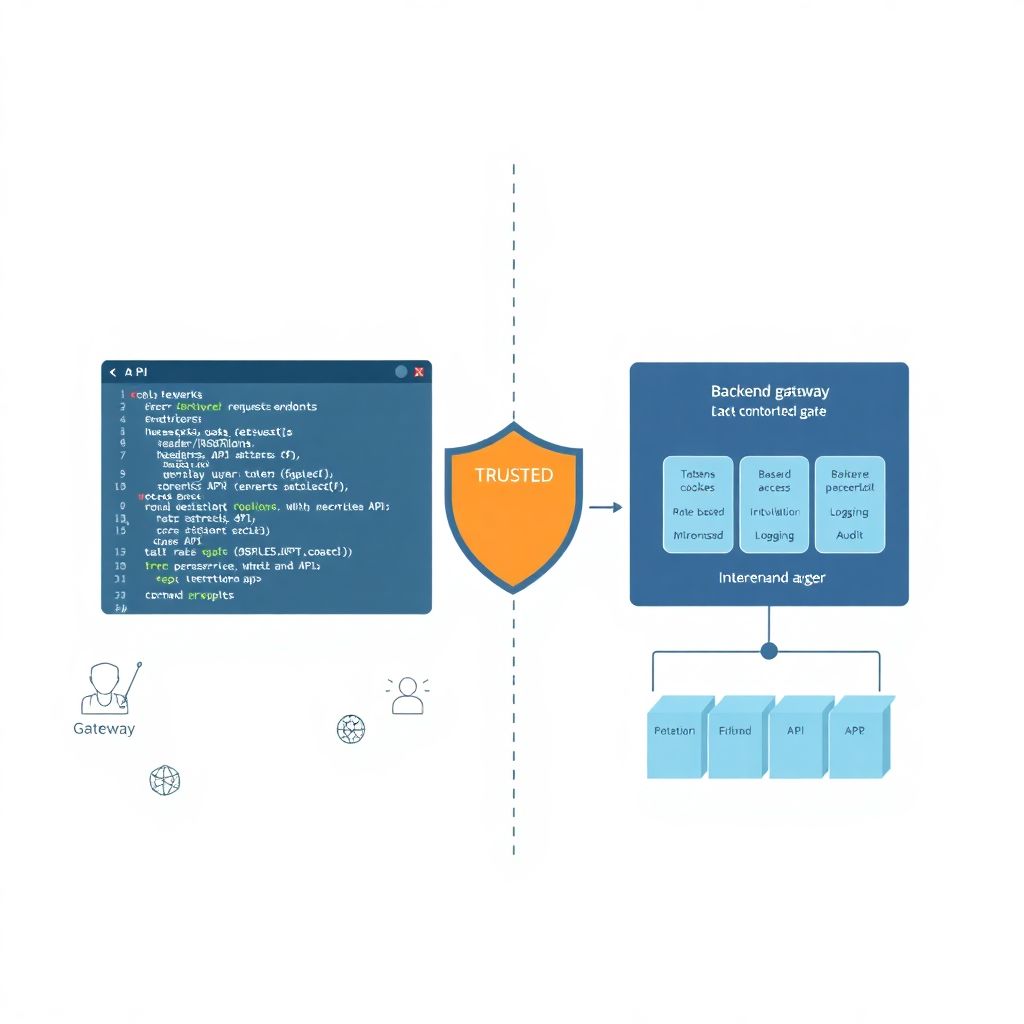
Безопасная работа с Api внутри браузера: практические рекомендации
Понимаем, в чём вообще риск при работе с API в браузере Когда мы тянем данные через API прямо из браузера,…
Новости браузерных технологий, веб-стандартов и безопасности в интернете.
Советы и рекомендации для защиты вашей личной информации в сети.
Понимаем, в чём вообще риск при работе с API в браузере Когда мы тянем данные через API прямо из браузера,…
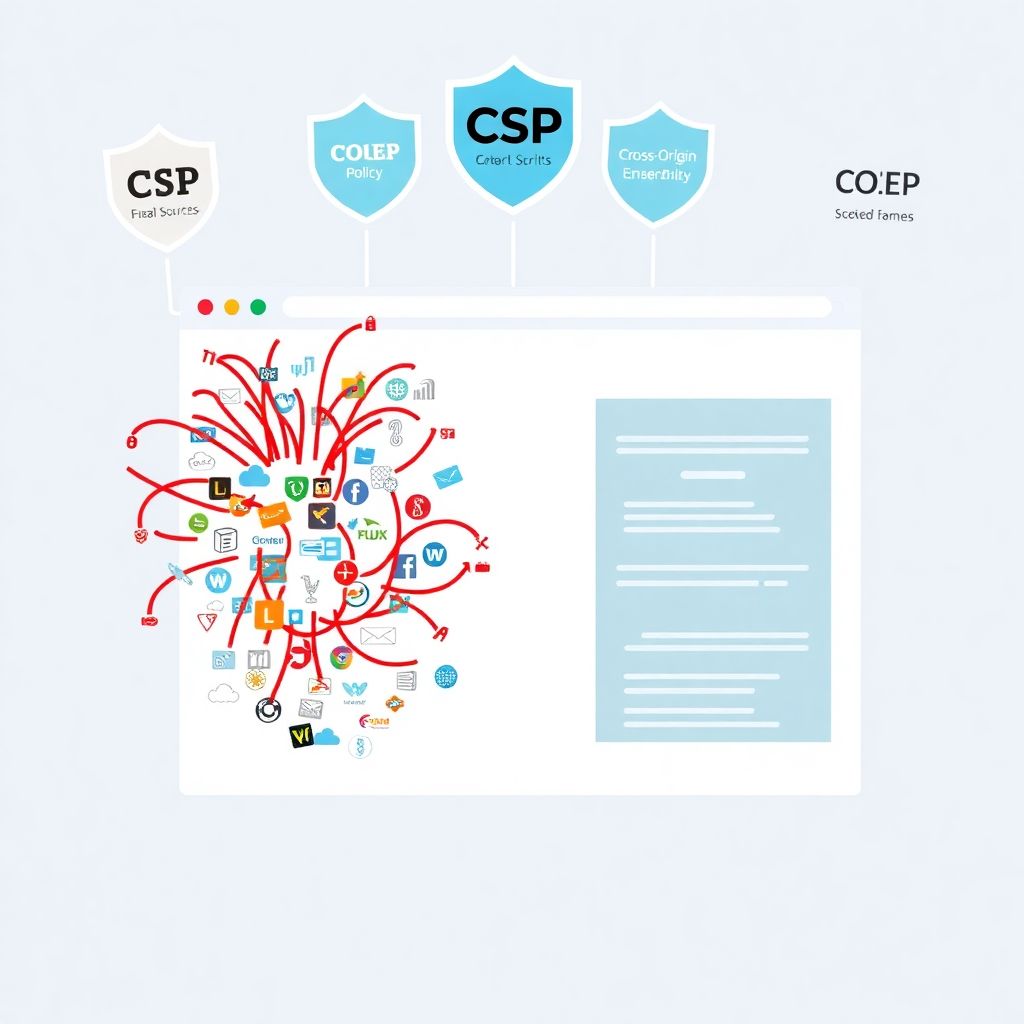
Зачем вообще нужны CSP, COOP и COEP Проблема смешанной компоновки страниц Когда страница тянет к себе кучу скриптов, виджетов и…
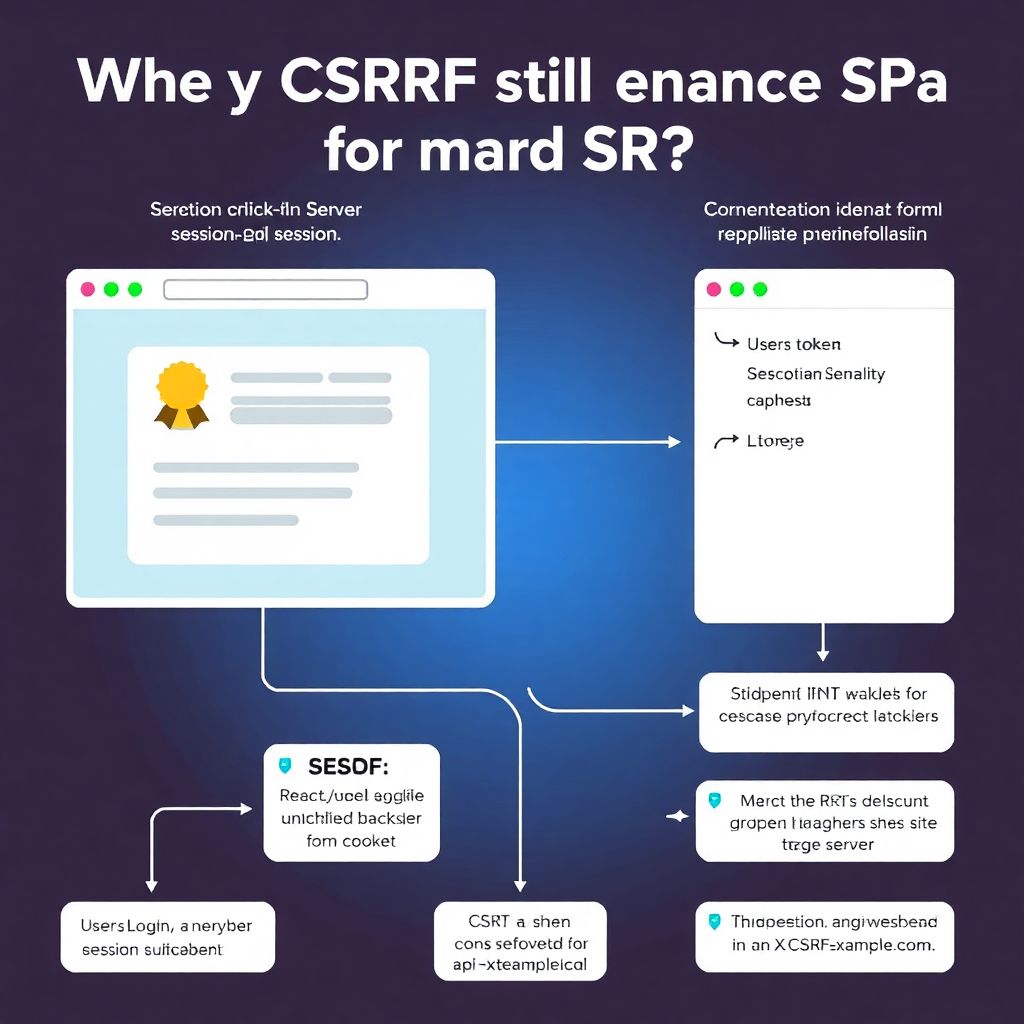
Почему CSRF до сих пор опасен для SPA CSRF‑атака выглядит почти невинно: пользователь авторизован в браузере, злоумышленник подсовывает ему ссылку…
Почему XSS и CSRF до сих пор ломают даже «прокачанные» проекты Если опросить разработчиков, почти каждый скажет, что про XSS…
Исторический контекст: как браузер оказался «стражем» IoT Если оглянуться назад, лет пятнадцать браузер был просто «окном в интернет». Вся защита…
Почему протоколы безопасности решают всё в мобильном вебе Мобильный веб сегодня — основной вход в жизнь пользователя: личный кабинет банка,…
Зачем вообще думать о безопасности в CI/CD Инженеры обычно любят скорость: авто-деплой, зелёные пайплайны, минимум ручного клика. Но как только…
Зачем вообще связывать ARIA и безопасность Разработчики часто воспринимают ARIA как чисто «а11y-тему»: добавить роли, подписи, подсказать скринридеру, что происходит…
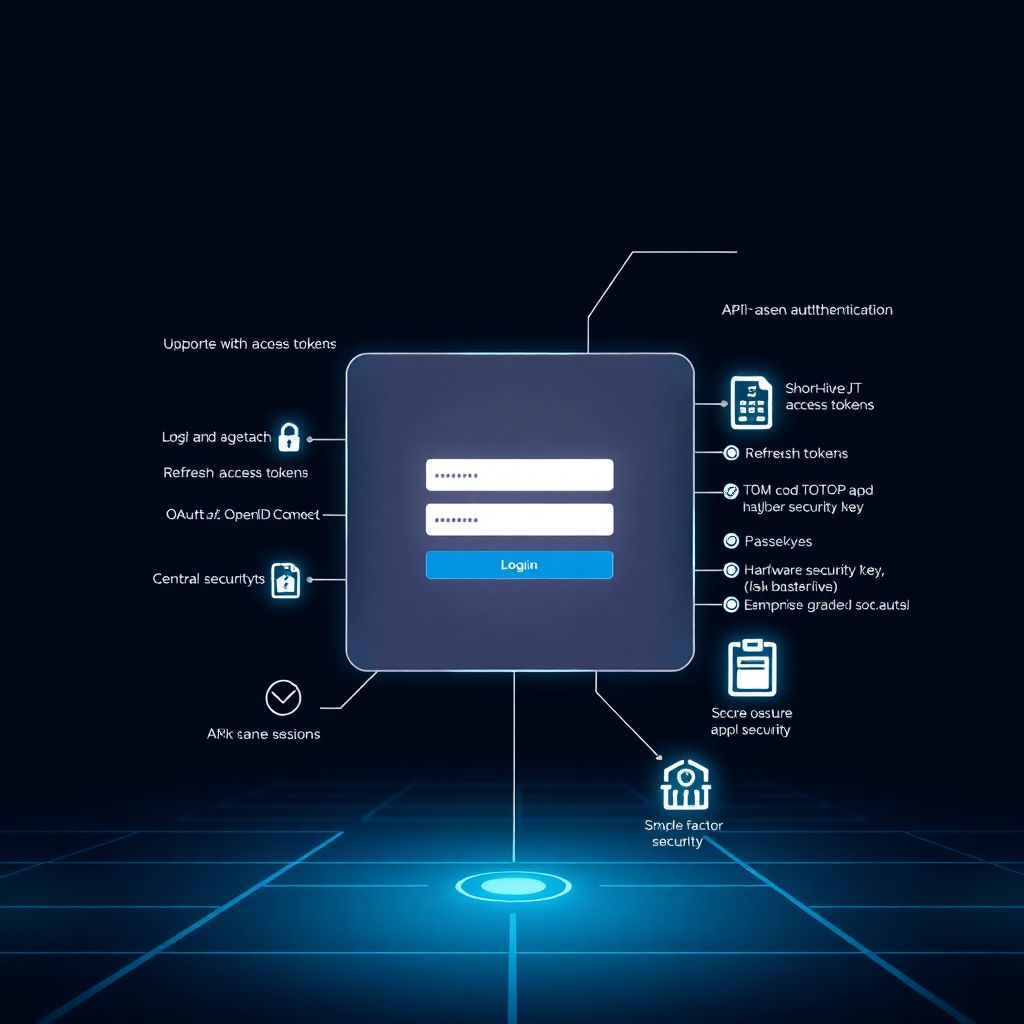
Зачем вообще обновлять API для аутентификации Если кратко, старые схемы входа «логин‑пароль и куки» больше не тянут реальный интернет. Боты,…
Зачем вообще появился QUIC и с чего всё началось Если отбросить академические формулировки, то протокол QUIC вырос из простой боли:…